Siamo abituati a pensare agli attacchi informatici come a qualcosa che riguarda computer, server, smartphone, dati rubati, conti correnti svuotati e aziende paralizzate dai ransomware.
Poi arriva qualcuno che decide di attaccare i congelatori dei supermercati.
Sì, avete letto bene: i congelatori. Quelli che dovrebbero occuparsi semplicemente di mantenere surgelati, carne, pesce e altri alimenti alle temperature corrette e fare poche altre cose.
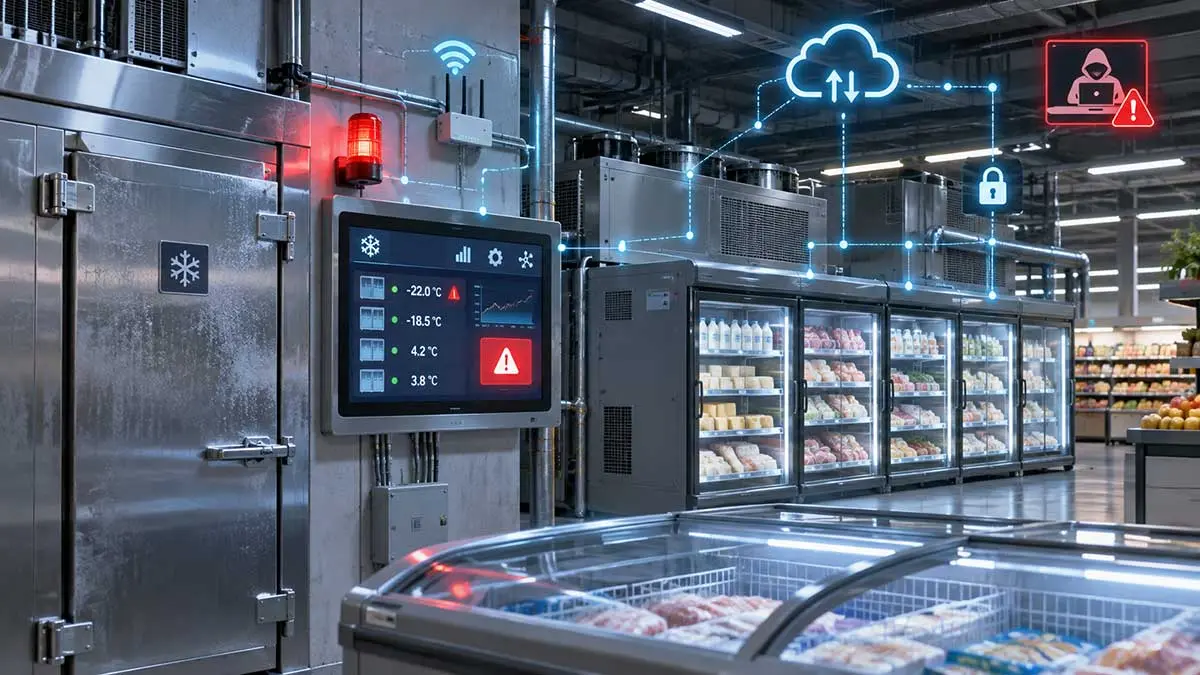
E invece, nel giro di poche settimane, centinaia di attività commerciali europee si sono ritrovate con impianti frigoriferi fuori controllo, parametri di funzionamento modificati a distanza e grandi quantità di alimenti da buttare.
La cosa potrebbe sembrare quasi comica, se non fosse che stiamo parlando di danni economici importanti e, soprattutto, di un problema di sicurezza che potrebbe avere conseguenze ben più gravi.
Perché, a pensarci bene, i congelatori non servono soltanto a conservare i bastoncini di pesce.
Francia, ottobre 2026...
Nella notte tra l'11 e il 12 ottobre 2026, numerosi supermercati francesi hanno cominciato a registrare anomalie nei propri sistemi di refrigerazione.
Gli impianti hanno subito modifiche non autorizzate ai parametri di funzionamento, con temperature di regolazione portate anche a +50 °C e cicli di sbrinamento prolungati artificialmente.
In diversi casi, le anomalie sono rimaste attive per ore prima che qualcuno riuscisse a intervenire.
Il risultato è stato piuttosto prevedibile: alimenti deteriorati, banchi frigoriferi da svuotare, prodotti surgelati da eliminare e tecnici chiamati d'urgenza per riportare gli impianti in condizioni normali.
Secondo le stime comunicate dalle autorità francesi nei giorni successivi, gli esercizi commerciali interessati sarebbero stati circa 700, appartenenti a diverse catene della grande distribuzione, tra cui Intermarché, Carrefour, Coopérative U, E.Leclerc e Monoprix.
Non tutti hanno riportato gli stessi danni: alcuni sono riusciti a intervenire rapidamente, mentre altri hanno dovuto eliminare quantità considerevoli di merce.
E non è finita lì.
Nella notte tra il 12 e il 13 ottobre sono emersi ulteriori attacchi, questa volta anche contro sistemi di refrigerazione commercializzati con il marchio Dixell. Un dettaglio importante, perché dimostra che il problema non riguardava un solo produttore.
Il CERT francese, con un'allerta pubblicata il 12 ottobre e successivamente aggiornata, ha infatti confermato compromissioni di controllori Danfoss delle serie AK-SM e AK-SC, oltre a sistemi XWEB di Copeland e Dixell.
Nel frattempo, la procura di Parigi ha avviato un'indagine per ricostruire modalità e responsabilità degli attacchi.
Sembrava comunque una vicenda prevalentemente limitata ai nostri cugini d'oltralpe.
Poi è arrivato il 2 novembre.
La seconda ondata: questa volta tocca a mezza Europa
Nella notte tra il 1° e il 2 novembre 2026, nuovi problemi hanno interessato sistemi frigoriferi in diversi Paesi europei.
Tra quelli nei quali sono stati segnalati incidenti figurano Belgio, Svezia, Paesi Bassi, Irlanda, Lussemburgo ed Estonia. Segnalazioni sono arrivate anche dalla Finlandia.
Le anomalie hanno coinvolto punti vendita di diverse catene, tra cui Delhaize, Carrefour, Intermarché, ICA, Coop, SuperValu e Selver.
In Belgio, ad esempio, Carrefour ha confermato problemi in 15 punti vendita, mentre Delhaize ha segnalato diverse decine di negozi interessati.
In Irlanda, il gruppo Musgrave ha comunicato il coinvolgimento di 13 supermercati SuperValu.
Nei Paesi Bassi sono stati segnalati attacchi ai sistemi frigoriferi di almeno 17 attività commerciali, soprattutto macellerie e piccoli negozi.
Secondo una prima ricognizione pubblicata il 2 novembre da BleepingComputer, i punti vendita interessati nella nuova ondata erano già più di 115, senza che questo rappresentasse un bilancio definitivo.
E questa voltaanche l'Italia è finita nell'elenco dei Paesi colpiti.
Cavolo, per una volta non ci hanno lasciati fuori! Stiamo diventando importanti!
In Sicilia, il gruppo Coop Radenza ha confermato attacchi ai sistemi di telecontrollo dei banchi frigoriferi di almeno quattro supermercati, tre nell'area di Catania e uno a Palermo.
La manomissione ha provocato un aumento anomalo delle temperature e il deterioramento di prodotti alimentari.
È importante precisare che si tratta di attività gestite in franchising: Coop ha dichiarato che, nei punti vendita italiani gestiti direttamente, non erano state riscontrate anomalie.
L'Agenzia per la Cybersicurezza Nazionale ha inoltre riferito di aver ricevuto la notifica di un incidente da un'azienda toscana della ristorazione collettiva e di aver rilevato un attacco contro un'impresa emiliana attiva nella produzione di surgelati.
Non stiamo quindi parlando soltanto dei frigoriferi di qualche supermercato, cosa comunque grave.
La questione interessa potenzialmente una parte ben più ampia della filiera del freddo, dalla produzione alla distribuzione.
Ma perché un frigorifero dovrebbe essere collegato a Internet?
Questa è una cosa che mi chiedo sempre anche io che sono (immeritatamente) del mestiere.
Ma probabilmente è perchè non penso quadrimensionalmente.
Il frigorifero di casa nostra, nella sua versione più tradizionale, ha un termostato che accende e spegne il compressore. Impostiamo la temperatura, chiudiamo lo sportello e, possibilmente, ci dimentichiamo della sua esistenza (io mi dimentico anche di cosa c'è dentro, se è per quello...)
Un supermercato è tutta un'altra cosa.
Un grande punto vendita può avere decine di banchi frigoriferi, congelatori, celle di conservazione e impianti di refrigerazione collegati tra loro.
Gestire tutto manualmente sarebbe complesso e costoso.
Per questo vengono utilizzati sistemi centralizzati di supervisione e controllo, appartenenti al mondo dell'Operational Technology, abbreviato in OT.
Si tratta di apparecchiature e software che non si limitano a elaborare informazioni, ma controllano direttamente processi fisici.
Nel nostro caso possono monitorare temperature, comandare compressori, programmare cicli di sbrinamento, registrare anomalie e gestire allarmi.
Tutto questo può essere supervisionato attraverso un'interfaccia software, spesso accessibile tramite browser.
E siccome gli impianti devono poter essere controllati e riparati anche a distanza, molti sistemi prevedono funzionalità di teleassistenza.
La logica è perfettamente sensata: se un tecnico può diagnosticare un guasto senza percorrere cento chilometri, il supermercato risparmia tempo, denaro e rotture di cogl....SCATOLE! Rotture di scatole!
Il problema nasce quando questa comodità diventa una porta aperta verso Internet.
Perché un conto è permettere a un manutentore autorizzato di accedere attraverso una connessione protetta.
Un altro è lasciare l'interfaccia amministrativa di un sistema industriale direttamente raggiungibile dalla rete pubblica, magari con credenziali poco robuste (e qui, chi ci mastica qualcosa inizia a storcere il naso, vero?)
Come vedremo, in alcuni casi non serviva nemmeno una particolare fantasia per riuscire a entrare.
Quindi, come sono entrati?
Non conosciamo ancora tutti i dettagli tecnici degli attacchi, ma alcuni elementi del funzionamento sono stati ricostruiti.
Le autorità francesi e i ricercatori di sicurezza hanno evidenziato un problema comune:molte interfacce di gestione erano direttamente esposte su Internet e non adeguatamente protette("Maremma impestata! Nel 2026!" Giuro, c'era scritto da qualche parte nel rapporto, l'ho visto!).
Una volta ottenuto l'accesso, gli aggressori potevano utilizzare le normali funzioni amministrative del sistema per modificarne il comportamento.
Per provocare danni, non era necessario installare virus o trovare chissà quali exploit zero-day.
Era sufficiente intervenire sui parametri che normalmente vengono utilizzati per la manutenzione.
Prendiamo il ciclo di sbrinamento.
Un impianto frigorifero industriale non è il nostro frigo di casa, come già detto.
Noi, per sbrinare, spegniamo tutto, apriamo le porte, mettiamo la bacinella sotto per evitare di allagare casa, spostiamo la roba da dentro ... un casino inverecondo se replicato in un supermercato con decine di macchine.
Però, anche un frigo industriale deve periodicamente eliminare il ghiaccio che si forma su alcune sue componenti. Per farlo dispone di una funzione specifica, che può prevedere l'arresto temporaneo del raffreddamento e, a seconda dell'impianto, l'attivazione di resistenze elettriche o altri sistemi di riscaldamento.
È una funzione assolutamente normale, necessaria e prevista dal costruttore.
Ma cosa succede se qualcuno modifica i parametri e prolunga artificialmente questa operazione?
Succedeil finimondoche il congelatore smette di svolgere correttamente il proprio lavoro.
Durante gli attacchi francesi sono stati documentati casi nei quali la durata del ciclo di sbrinamento è stata modificata da circa un'ora fino a otto ore, con parametri di temperatura portati a +50 °C.
Certo, impostare un valore di +50 °C non significa automaticamente che tutti gli impianti abbiano raggiunto quella temperatura effettiva. Bisogna distinguere tra il valore configurato nel sistema di controllo e quello realmente misurato dai sensori.
In alcuni negozi, comunque, sono stati riferiti aumenti di temperatura estremamente elevati.
Prolungare lo sbrinamento poteva inoltre ritardare l'intervento degli allarmi e del personale, amplificando il danno.
In sostanza, gli aggressori hanno utilizzato un'apparecchiatura progettata per conservare il freddo per ottenere l'effetto esattamente opposto.
E senza bisogno di mettere fisicamente piede nel supermercato.
Le vulnerabilità erano già conosciute. Ma attenzione alle date e alle cause
Nel corso del 2025 erano già state pubblicate diverse vulnerabilità riguardanti i controllori Danfoss AK-SM 800A.
Il 24 marzo 2025, Danfoss ha pubblicato l'avviso relativo allaCVE-2025-41450, un problema di autenticazione che poteva consentire l'accesso non autorizzato a informazioni sensibili.
Successivamente, il 1° agosto 2025, sono state pubblicate altre due vulnerabilità:
- CVE-2025-41451, una vulnerabilità di command injection che poteva consentire l'esecuzione di codice da remoto a un aggressore già autenticato.
- CVE-2025-41452, una vulnerabilità nella gestione della configurazione dell'interfaccia web che poteva provocare condizioni di Denial of Service.
Danfoss aveva rilasciato aggiornamenti correttivi: la versione 4.2 per la prima vulnerabilità e la versione 4.3.1 per le altre due.
Il 9 agosto 2026, i ricercatori di Claroty Team82 hanno pubblicato un approfondimento tecnico intitolatoFreeze the Controller, Defrost the Food, nel quale hanno spiegato il funzionamento delle vulnerabilità individuate e le possibili conseguenze della compromissione di questi controllori.
Quindi le vulnerabilità erano note almeno dal 2025, mentre l'approfondimento pubblico di Claroty è dell'agosto 2026.
Attenzione però:non è stato dimostrato che gli attacchi ai supermercati abbiano utilizzato proprio queste CVE.
Anzi, durante un'audizione al Senato francese del 21 ottobre 2026, Vincent Strubel, direttore generale dell'ANSSI, l'agenzia nazionale francese per la sicurezza informatica, ha chiarito che, secondo le analisi disponibili in quel momento, le vulnerabilità pubblicate dai ricercatori negli anni precedenti non risultavano essere state sfruttate.
E, purtroppo, devo dire che la cosa non mi fa piacere, anche se può sembrare controintuitivo.
Perchè? Semplice, perchè la causa individuata èdecisamente più banale: dispositivi direttamente esposti su Internet, sistemi di amministrazione insufficientemente protetti e password deboli.
Insomma, non necessariamente un attacco tecnologicamente rivoluzionario, piuttosto la dimostrazione di quanto possano essere pericolose alcuneminchiateleggerezze nella configurazione di dispositivi industriali.
E c'è un altro problema.
Molte delle apparecchiature coinvolte erano modelli ormai obsoleti, tra cui i Danfoss AK-SM 800 e AK-SC 355, che non ricevono più aggiornamenti di sicurezza.
Un controllore industriale può rimanere operativo per dieci o quindici anni, talvolta anche di più.
Funziona, nessuno lo tocca, il manutentore è soddisfatto e il proprietario non ha nessuna intenzione di spendere soldi per sostituirlo.
Peccato cheun dispositivo perfettamente funzionante dal punto di vista operativo possa essere completamente inadeguato dal punto di vista della sicurezza informatica.
E collegarlo direttamente a Internet non migliora certo la situazione.
Potremmo certamente aprire un dibattito su quanto sia giusto (ironico) che, ad un certo punto, un produttore ti dica "Basta, non lo aggiorno più, devi cambiarlo" anche se funziona benissimo, con produzione di rifiuti industriale ed esborsi per cambiare un hardware che tecnicamente andrebbe ancora benissimo, ma saremmo fuori tema e, magari, ne parleremo in un'altra occasione.
Quanti altri sistemi sono esposti?
La domanda più preoccupante non è quanti supermercati siano già stati colpiti, ma quanti altri potrebbero esserlo.
Il 22 ottobre 2026, Forescout Vedere Labs ha pubblicato una ricerca sull'esposizione dei sistemi di controllo della refrigerazione.
Utilizzando Shodan, un motore di ricerca specializzato nell'individuazione di servizi e dispositivi raggiungibili tramite Internet, i ricercatori hanno identificato12.976 servizi esposti, distribuiti su 6.017 indirizzi IP pubblici in 99 Paesi e territori.
Tra questi figuravano 7.075 servizi della famiglia Copeland/Dixell XWEB e 4.697 servizi Danfoss StoreView.
Circa l'80% dei servizi Danfoss StoreView identificati utilizzava firmware precedente alla versione 4.3.1, quella che corregge alcune delle vulnerabilità note.
Attenzione, però: questi numeri non significano che esistano 12.976 frigoriferi vulnerabili, né tantomeno che siano stati compromessi.
Stiamo parlando di servizi di gestione rilevati sulla rete pubblica. Un singolo servizio può controllare più apparecchiature e un indirizzo IP può ospitare più servizi ma la dimensione del problema è comunque evidente. Sono migliaia, porco cane!
E c'è un altro aspetto che alcuni definiscono "interessante" ma io ritengo tragico: in molte aziende, chi si occupa della sicurezza informatica non gestisce direttamente questi dispositivi.
Il supermercato acquista l'impianto da un fornitore, il manutentore configura il telecontrollo e il reparto IT gestisce la connessione di rete.
Ognuno si occupa del proprio pezzo.
Poi, quando qualcuno chiede chi sia responsabile della sicurezza complessiva, il rischio è che tutti comincino a guardarsi intorno come John Travolta nel famoso meme.
La sicurezza informatica, ormai, mettevelo bene nella zucca, non è "roba da smanettoni" e "a me non interessa".
Vi interessa eccome! E la dimostrazione ce l'abbiamo sotto gli occhi ogni giorno con cellulari che si fanno i cavoli loro, applicazioni "della banca" che però fanno mandare credenziali a chissà chi e, appunto, frigoriferi che diventano tanti piccoli DolceForno™.
I danni: non soltanto prodotti scongelati
Le conseguenze immediate degli attacchi sono abbastanza evidenti.
Quando la temperatura di conservazione supera determinati limiti, gli alimenti deperibili possono diventare inutilizzabili.
Non basta riportare il congelatore a -18 °C e far finta che non sia successo nulla (o meglio, non si dovrebbe ... vero? VERO?).
Bisogna verificare le temperature effettivamente raggiunte, la durata dell'anomalia e le condizioni dei prodotti, applicando le procedure di sicurezza alimentare.
Quando non è più possibile garantire la corretta conservazione, la merce deve essere ritirata e, se necessario, distrutta.
Significa chiaramente perdere prodotti, interrompere vendite, mobilitare personale e tecnici, verificare gli impianti e organizzare nuove consegne.
In Francia, ad esempio, il proprietario di un Intermarché di Gradignan ha riferito perdite per circa 21.000 euro, calcolate sul prezzo d'acquisto dei prodotti deteriorati. Altri esercizi hanno subito danni ancora maggiori.
Le prime stime per l'intera vicenda francese parlavano di perdite complessive nell'ordine di milioni di euro, ma un bilancio definitivo, comprendente tutte le ondate europee, non è ancora disponibile.
Ci sono poi costi meno immediati ma altrettanto pesanti: il fermo degli impianti, gli interventi di ripristino, le verifiche tecniche, le eventuali questioni assicurative e la perdita di fiducia da parte dei clienti.
La procura di Parigi ha inoltre segnalato l'esistenza di episodi di incendio da approfondire nell'ambito delle indagini. È però necessario attendere gli accertamenti prima di attribuire con certezza ciascun episodio all'azione degli aggressori.
È anche importante distinguere la gravità dell'attacco dalle sue conseguenze effettive.
Alcuni supermercati hanno subito danni importanti, altri hanno potuto isolare rapidamente gli impianti e limitare le perdite. Diverse catene hanno dichiarato che la maggior parte dei propri punti vendita è rimasta regolarmente operativa.
Il 2 novembre, il commissario europeo all'Agricoltura Christophe Hansen ha condannato gli attacchi, precisando che, pur essendo reali lo spreco alimentare e i danni alle imprese, la sicurezza dell'approvvigionamento alimentare dell'Unione europea non risultava in quel momento compromessa.
Questo non è stato, almeno per quanto documentato finora, il collasso della distribuzione alimentare europea.
Ma è stato un campanello d'allarme decisamente rumoroso.
E se domani non si limitassero ai supermercati?
È questo, personalmente e da informatico paranoico, l'aspetto che mi preoccupa maggiormente.
Finora abbiamo parlato di alimenti, ma la catena del freddo non riguarda soltanto la grande distribuzione.
Pensiamo agli ospedali, ai laboratori, alla ricerca scientifica, alle aziende farmaceutiche e ai centri di distribuzione dei medicinali.
Alcuni farmaci, vaccini e prodotti biologici richiedono temperature di conservazione rigidamente controllate, talvolta anche molto basse.
Non tutti i medicinali vengono conservati in freezer, naturalmente: molti richiedono semplicemente refrigerazione e altri possono rimanere a temperatura ambiente.
Ma il principio è esattamente lo stesso.
Se un prodotto deve rimanere entro uno specifico intervallo di temperatura per conservare le proprie caratteristiche, una manomissione del sistema di refrigerazione può comprometterne l'utilizzabilità.
La differenza è che buttare cento confezioni di gelato rappresenta un danno economico. Perdere una scorta di medicinali essenziali, magari difficili da sostituire rapidamente, può trasformarsi in un problema sanitario.
E non è una preoccupazione soltanto teorica.
Durante la stessa audizione del 21 ottobre, il direttore dell'ANSSI ha ricordato che apparecchiature simili vengono utilizzate anche nel settore sanitario, dai laboratori di ricerca alle farmacie che conservano vaccini (Ma guarda un po'! Non sapevo che l'avesse detto, giuro che l'ho scoperto leggendo, ma era facile da intuire).
Ha inoltre spiegato che l'agenzia francese aveva collaborato con le strutture nazionali della cybersicurezza sanitaria proprio per verificare la protezione di questi sistemi.
Al momento, comunque,non risulta che gli attacchi di queste settimane abbiano provocato perdite di medicinali o una crisi sanitaria di questo tipo.Stiamo parlando di un rischio potenziale, non di un danno già accertato.
Ma sarebbeda pazzi scatenatipoco prudente ignorarlo.
E, visto che siamo in tema di scenari catastrofici, proviamo a immaginare un'altra possibilità: un attacco coordinato contro impianti frigoriferi, sistemi logistici e infrastrutture elettriche.
Oppure contro la refrigerazione e contemporaneamente contro i sistemi informatici utilizzati per gestire le consegne.
In una situazione del genere, non sarebbe sufficiente riparare i congelatori: bisognerebbe anche riuscire a rifornirli.
E se fossero interessati contemporaneamente numerosi magazzini di distribuzione, le conseguenze potrebbero estendersi ben oltre i singoli esercizi commerciali.
Al 3 novembre 2026 non è stata resa pubblica un'attribuzione definitiva degli attacchi e non sappiamo se tutti gli episodi verificatisi tra ottobre e novembre siano opera dello stesso gruppo.
Il fatto che gli attacchi presentino modalità simili è significativo, ma non basta da solo a dimostrare un'unica regia.
Dal punto di vista della sicurezza delle infrastrutture, però, la possibilità di combinare attacchi differenti è uno scenario che merita attenzione.
Perché non occorre necessariamente distruggere fisicamente un'infrastruttura per renderla inutilizzabile.
A volte basta convincerla, attraverso il suo software di controllo, a fare qualcosa che non dovrebbe.
Si poteva evitare?
In molti casi, probabilmente sì. Almeno in parte.
Le raccomandazioni del CERT francese e dell'Agenzia per la Cybersicurezza Nazionale italiana sono piuttosto chiare.
La prima misura consiste nell'eliminare l'esposizione diretta delle interfacce amministrative su Internet (e sarebbe "quasi" ora!!!).
Un manutentore deve poter accedere all'impianto, ma attraverso connessioni protette, controllate e riservate agli utenti autorizzati. Si può fare ... "we have the technology!" ... e se non lo si fa è solo per pigrizia o incompetenza.
Servono poi aggiornamenti regolari, credenziali individuali robuste, autenticazione multifattore dove disponibile e segmentazione delle reti.
Per gli impianti che non ricevono più aggiornamenti di sicurezza occorre prevedere misure compensative adeguate o, purtroppo, la sostituzione anche se funzionano (accertandosi magari che il sostituto sia uno che dopo 2 anni non vi lascia a piedi con gli aggiornamenti, altrimenti siam da capo!).
Ma io aggiungerei un altro elemento fondamentale:la sicurezza non deve limitarsi a impedire che qualcuno entri. Deve anche limitare ciò che può succedere quando qualcuno riesce a entrare.
Un sistema che controlla un processo fisico dovrebbe disporre, per quanto tecnicamente possibile, di limiti operativi e protezioni indipendenti dal software di supervisione.
Non dovrebbe essere possibile impostare indiscriminatamente valori pericolosi o prolungare cicli di sbrinamento potenzialmente dannosi senza adeguati controlli.
Imposti un ciclo di sbrinamento? Deve esserci un controllo, separato, che lo spegne incondizionatamente dopo un tempo che, dati alla mano, non provochi danni al contenuto del frigo. In modo che se un cretino sbaglia o vuol far danni, non riesca fisicamente a farlo. E lo stesso vale per ogni operazione potenzialmente pericolosa.
Allarmi indipendenti, sensori separati, registrazione delle modifiche epossibilità di riprendere il controllo locale degli impiantipossono fare una differenza enorme.
Perché se un aggressore compromette contemporaneamente il sistema che regola la temperatura e quello che segnala le anomalie, rischiamo perfino di non accorgerci che qualcosa non va.
L'IoT è una grande innovazione. Ma la sicurezza non può essere un optional
Alla fine arriviamo alla solita considerazione, che ormai ricorre sempre più spesso quando parliamo di Internet of Things.
Collegare dispositivi e impianti alla rete è un'innovazione straordinaria.
Permette di risparmiare energia, controllare processi complessi, intervenire rapidamente sui guasti e ottimizzare attività che, fino a pochi anni fa, richiedevano molto più lavoro. Non avrebbe alcun senso rinunciare a questi vantaggi.
Ma bisogna smettere di considerare la sicurezza informatica come una funzionalità aggiuntiva, da implementare soltanto se rimangono tempo e budget.
Soprattutto quando il dispositivo controllato non è una lampadina intelligente (che, già di per sè, se si spegne nel momento sbagliato potrebbe farmi cadere dalle scale), ma un'apparecchiatura dalla quale dipendono alimenti, medicinali, impianti industriali o altri servizi essenziali.
I produttori devono progettare sistemi sicuri, documentare correttamente le modalità di accesso remoto, correggere le vulnerabilità e garantire aggiornamenti per una durata coerente con la vita operativa dei prodotti. Gli installatori devono configurarli correttamente.
E i proprietari degli impianti devono sapere cosa stanno utilizzando, quali rischi corrono e quando diventa necessario intervenire.
Perché un dispositivo industriale non diventa sicuro soltanto perché nessuno lo ha mai aggiornato e, fino a ieri, ha sempre funzionato. Anzi, spesso è esattamente il contrario.
La vicenda dei freezer ci ricorda una cosa piuttosto semplice:gli attacchi informatici, ormai, non rimangono necessariamente confinati dentro uno schermo.
Possono modificare il funzionamento di macchinari, interrompere servizi, distruggere merci e, in determinate circostanze, mettere a rischio beni essenziali.
Oggi qualcuno è riuscito a compromettere la conservazione degli alimenti di numerosi supermercati. Domani il bersaglio potrebbe essere qualcosa di molto più importante. E forse sarebbe il caso di pensarci prima.
Perché va bene avere un frigorifero intelligente.
Ma, prima di tutto, dovrebbe essere abbastanza intelligente da non lasciare che uno sconosciuto dall'altra parte del mondo decida a quale temperatura conservare la nostra cena.
Nota del 3 novembre 2026 — Questa analisi si basa sulle informazioni disponibili e verificate alla data di pubblicazione. Le indagini sulle modalità degli attacchi, sulla loro eventuale correlazione e sull'identità dei responsabili sono ancora in corso. Ulteriori elementi tecnici o nuovi sviluppi potrebbero portare, nei prossimi giorni, a integrare o aggiornare quanto riportato.
Fonti e approfondimenti
- CERT-FR – Allerta ufficiale sui sistemi di refrigerazione compromessi (12-16 ottobre 2026)
- Senato francese – Audizione del direttore ANSSI Vincent Strubel (21 ottobre 2026)
- Danfoss – Avvisi ufficiali relativi alle vulnerabilità CVE-2025-41450, 41451 e 41452
- Claroty Team82 – Freeze the Controller, Defrost the Food (9 agosto 2026)
- Forescout Vedere Labs – Cold Chain, Open Control: ricerca sui sistemi esposti (22 ottobre 2026)
- ACN/ CSIRT Toscana – Misure urgenti per la sicurezza della filiera del freddo
- Le Monde – Ricostruzione dell'attacco francese del 12 ottobre
- Le Monde – Nuovi attacchi ai sistemi Dixell del 13 ottobre
- BleepingComputer – La nuova ondata europea del 2 novembre 2026
- ANSA – Attacchi ai supermercati Coop Radenza in Sicilia
- ANSA – Le segnalazioni ACN in Toscana ed Emilia-Romagna
- ANSA – Le dichiarazioni del commissario europeo Christophe Hansen