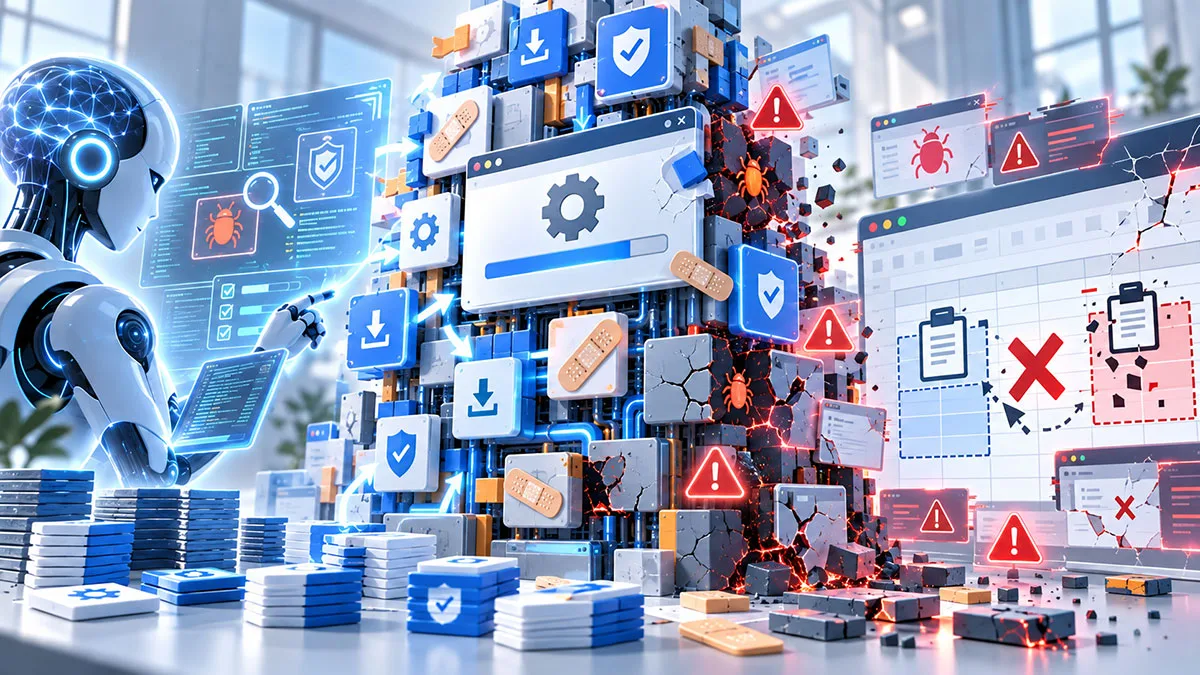
Il Patch Tuesday dell’8 settembre 2026 è stato uno di quelli che difficilmente passano inosservati. Microsoft ha corretto966 vulnerabilità in un solo rilascio(addirittura i numeri sono più alti se si leggono altre fonti e si cambiano leggermente i criteri di classificazione), il volume più alto mai registrato in un Patch Tuesday. Oltre cento erano classificate come critiche, due erano zero-day già sfruttate attivamente e centinaia riguardavano escalation dei privilegi, esecuzione di codice remoto e accesso a informazioni riservate.
Numeri impressionanti e azioni decisamente pericolose, ma dietro il record c’è qualcosa di ancora più interessante: una parte crescente della capacità di Microsoft di individuare falle nel proprio codice arriva dall’intelligenza artificiale.
Il problema è che pochi giorni dopo quella gigantesca operazione di manutenzione sono iniziati ad arrivare anche i primidisastrieffetti collaterali. Remote Desktop Services che smette di funzionare correttamente, macchine virtuali Linux su Hyper-V con problemi di accesso alle cartelle condivise, periferiche audio USB che non partono più. E, nel mio caso, un bug decisamente più quotidiano ma altrettanto concreto e che ha creato più di un problema:Excel che improvvisamente non riesce più a fare copia e incolla.
Ma quindi: se l’AI ci permette di trovare vulnerabilità a una velocità mai vista prima, siamo altrettanto capaci di verificare tutte le correzioni prima di distribuirle?
L’intelligenza artificiale entra nella caccia alle vulnerabilità
Microsoft sta investendo pesantemente proprio in questa direzione. Il sistema si chiamaMDASH, un framework multi-agente progettato per analizzare grandi quantità di codice e cercare automaticamente vulnerabilità più in profondità rispetto ai tradizionali strumenti di static analysis.
Microsoft ha integrato in MDASH modelli specializzati comeMAI-Cyber-1-Flash, insieme ad altri modelli della famiglia GPT, con l’obiettivo di trovare errori logici, memory corruption, race condition e altri problemi che, dentro decenni di codice scritto da canistratificato, possono essere estremamente difficili da individuare manualmente. Microsoft stessa descrive MDASH come un sistema nel quale l’AI effettua l’analisi mentre gli esperti umani verificano i risultati e decidono come intervenire.
I risultati sembrano già evidenti.
Zeus News osserva che Microsoft è passata da570 vulnerabilità corrette a luglio, a circa400 in agosto, fino alle 966 del Patch Tuesday di settembre. Nel complesso, nel 2026 il numero di vulnerabilità corrette nei prodotti Microsoft ha già superato di gran lunga quello registrato nell’intero 2025.
Quindi il software MS è improvvisamente diventato un colabrodo?Beh si, lo è sempre statoNo, non significa automaticamente che il software Microsoft sia diventato improvvisamente molto più vulnerabile.
Significa anche, e probabilmente soprattutto, che abbiamo strumenti molto più potenti perscoprire problemi che prima sarebbero rimasti invisibili.
Da questo punto di vista, l’AI è quasi il sogno di qualsiasi security team (e, personalmente anche il mio, dopo alcune prove che sto facendo): può scandagliare quantità enormi di codice, provare combinazioni, cercare pattern sospetti e dedicare risorse a operazioni che un team umano non potrebbe realisticamente eseguire sulla stessa scala.
Ma trovare una falla è soltanto metà del lavoro.
L’altra metà è correggerla senza combinare casini inenarrabiliintrodurne altre dieci.
KB5002914: quando Excel perde il copia e incolla
Ed è qui che entra in giocoKB5002914.
Ne parlo come primo punto perchè ho esperienza diretta, mentre sulle altre vado per "sentito dire", ma ... come dire ... mi fido abbastanza!
La patch è stata distribuita l’8 settembre come aggiornamento di sicurezza per Excel 2016 e contiene correzioni per una lunga serie di vulnerabilità, comprese falle che possono consentireremote code executione information disclosure. Quindi non parliamo di un aggiornamento di quelli che "si, poi lo faccio se ho tempo": non farlo o rimuoverlo significa anche rinunciare a correzioni di sicurezza reali.
Subito dopo l’installazione, però, sono iniziate ad apparire segnalazioni piuttosto strane.
Excel entrava normalmente in modalità copia: la cella sorgente rimaneva circondata dal classico bordo tratteggiato. Premendo peròCTRL+V, semplicementenon succedeva nulla.
Nessun errore. Nessun messaggio. In alcuni casi il classico beep di errore.
La destinazione rimaneva invariata, vuota o con i dati precedenti.
È esattamente il comportamento che ho riscontrato personalmente su più macchine: inizialmente poteva sembrare un problema locale, un’installazione Office danneggiata o qualche incompatibilità. Safe mode e ripristino di Office non cambiavano nulla. Il dettaglio curioso era cheCTRL+C seguito da “Incolla valori” tramite menu contestuale continuava invece a funzionare.
Siamo addirittura arrivati a disinstallare e reinstallare Office, il che risolveva il problema, finchè non veniva aggiornato nuovamente è 'sta peste di KB tornava al suo posto.
Purtroppo in rete non c'erano nè segnalazioni nè indicazioni sul problema quindi abbiamo sgranato numerosi rosaribrancolato nel buio per tutta la settimana.
Il 15 settembre Microsoft ha infine confermato ufficialmente il problema.
Secondo l’azienda, dopo KB5002914 l’operazione di incolla può "fallire silenziosamente" (adoro questi termini tecnici inutili) inExcel 2016, 2019, 2021 e 2024. Le segnalazioni comprendono anche problemi con autofill e trascinamento delle formule (confermo).
Microsoft sta ancora indagando e, al momento, la pagina ufficiale della patch indica il bug tra i problemi noti.
Disinstallando l’aggiornamento, il copia/incolla torna a funzionare. Ed è proprio qui che si crea il classico dilemma dell’amministratore: ripristinare una funzione fondamentale eliminando contemporaneamente correzioni a vulnerabilità di sicurezza.
È una soluzione accettabile soltanto come misura temporanea e consapevole, non come strategia definitiva.
AGGIORNAMENTO 21/09/2026
Microsoft ha rilasciato una patch che permette di risolvere il problema, però solo per la versione 2016 di Excel.
Decisamente curioso, visto che, assieme alla 2019, è una di quelle (soggette al problema), che sta in modalità "End of life" ovvero che non riceve più aggiornamenti.
Mi fa un po' ridere che chi ha una versione "vecchia" e che non dovrebbe ricevere aggiornamenti, ottiene la soluzione ad un problema PRIMA di chi è ancora supportato!
Il fix per le altre versioni non è ancora ufficialmente annunciato, sebbene pare che gli aggiornamenti recenti del 12 Settembre risolvano, ma MS non ha dichiarato nulla in proposito, se non consigliare di utilizzare CTRL + ALT + V (incolla speciale) per bypassare il problema.
Ed Excel non è stato l’unico danno collaterale
Il problema sarebbe meno interessante se fosse un caso isolato.
Spoiler: non lo è stato.
Gli aggiornamenti di settembre hanno provocato problemi anche aRemote Desktop Servicessu Windows Server. In alcuni ambienti le connessioni RDP e il login hanno iniziato a fallire; in casi più gravi alcuni server diventavano non responsivi (e per un server remoto gestito via desktop remoto, come dire, la cosa è abbastanza "annoying").
Sono stati segnalati effetti anche su MMC, RDS Licensing Diagnoser, File Explorer e persino sulla pagina Windows Update.
A questi si sono aggiunti problemi con macchine virtuali Linux gestite attraverso Hyper-V e Host Compute Service: le cartelle Windows condivise tramite Plan9 potevano sparire o diventare inaccessibili.
Poi sono arrivati i problemi audio: alcuni dispositiviUSB Audio Class 1.0smettevano di partire o perdevano funzionalità multicanale.
Il disastroLa situazione è diventata abbastanza seria da costringere Microsoft, il14 settembre, a pubblicare una lunga serie di aggiornamentiout-of-band, cioè fuori dal normale ciclo mensile (leggi: correre ai ripari il più velocemente possibile!), per Windows 10, Windows 11 e diverse versioni di Windows Server.
È un segnale significativo.
Le patch di emergenza non vengono normalmente distribuite qualche giorno dopo un Patch Tuesday se il problema riguarda un dettaglio marginale.
Quindi la colpa è dell’AI?
Qui bisogna evitare una conclusione molto allettante ma per la quale, allo stato attuale,non abbiamo prove.
Non sappiamo se MDASH o altri sistemi AI abbiano scritto direttamente le patch responsabili delle regressioni di Excel, RDS, Hyper-V o dell’audio USB.
Microsoft descrive l’AI soprattutto come strumento perindividuare le vulnerabilità, mentre la validazione e il processo di remediation continuano adovrebbero continuare a coinvolgere gli ingegneri.
Quindi sarebbe scorretto dire:
l’AI trova le falle ma scrive patch difettose.
Il problema è probabilmente più sottile.
Se grazie all’intelligenza artificiale riesci improvvisamente a individuare centinaia o migliaia di problemi in più, anche il sistema che deveanalizzarli, correggerli, testarli e distribuirlideve essere in grado di aumentare la propria capacità nella stessa proporzione.
E non è affatto scontato.
Windows e Office sono ecosistemi costruiti in decenni, con miliardi di combinazioni possibili tra codice legacy, driver, applicazioni, periferiche, versioni, policy aziendali e configurazioni particolari.
Correggere una vulnerabilità significa modificare un comportamento del software. E ogni modifica può avere conseguenze su parti che apparentemente non hanno nulla a che vedere con il problema iniziale.
Come si diceva ai bei tempi "la coperta inizia a diventare corta". Tiri da una parte e ti scopri dall'altra.
L’AI rende più veloce la fase didiscovery.
Non necessariamente rende automaticamente altrettanto veloce e affidabile la fase diregression testing.
Il vero rischio è la velocità
Ed è forse questa la lezione più interessante del Patch Tuesday di settembre.
L’intelligenza artificiale sta spostando la cybersecurity verso una scala e una velocità completamente nuove.
Microsoft può trovare più vulnerabilità.
Gli attaccanti possono trovarle più velocemente.
I ricercatori possono analizzare enormi quantità di codice.
Ma la risposta non può essere semplicemente:
allora dobbiamo patchare tutto ancora più velocemente.
Bisogna riuscire a fare contemporaneamente due cose che tendono naturalmente a entrare in conflitto:ridurre il tempo nel quale una vulnerabilità resta aperta e aumentare la qualità con cui la correzione viene verificata.
In pratica significa rollout graduali, ring di distribuzione, ambienti pilota, test automatici sempre più completi, telemetria capace di individuare rapidamente una regressione e una possibilità reale di rollback.
Il problema è che questo si traduce automaticamente in: aumento dei costi.
E le aziende, che con l'IA speravano di risparmiare...
Per un utente domestico il pulsante “Aggiorna” può ancora essere un gesto relativamente semplice.
Per un’organizzazione che gestisce centinaia o migliaia di PC, server RDS, Hyper-V e applicazioni critiche, il Patch Tuesday è invece sempre più simile a una piccola operazione chirurgica.
E l’AI potrebbe renderla molto più frequente.
L’intelligenza artificiale ci renderà più sicuri. Ma non automaticamente
L’intelligenza artificiale permette a Microsoft di guardare dentro quantità di codice che sarebbe impossibile analizzare manualmente con la stessa profondità. Vulnerabilità che avrebbero potuto rimanere nascoste per anni vengono individuate e corrette.
È un progresso enorme.
Mascoprire più bug significa anche produrre più fix, e produrre più fix significa modificare più codice. Se la velocità della scoperta cresce molto più rapidamente della capacità di validazione, il rischio di regressioni diventa concreto.
KB5002914 ne è un esempio quasi ideale: una patch distribuita per proteggere Excel da vulnerabilità serie è riuscita allo stesso tempo a compromettere una delle funzioni più elementari e utilizzate del programma: copia e incolla.
Pochi giorni dopo, Microsoft ha dovuto correre ai ripari anche per Windows con aggiornamenti fuori banda.
Non è un argomento contro l’intelligenza artificiale nella cybersecurity.
È semmai l’argomento opposto:l’AI è ormai abbastanza potente da costringerci a ripensare tutto ciò che viene dopo la scoperta della vulnerabilità.
Il futuro non sarà semplicemente “AI che trova bug e AI che li corregge”.
Dovrà essere AI che trova, ingegneri e sistemi automatici che verificano, rollout controllati che distribuiscono e telemetria che controlla immediatamente che la cura non abbia creato una nuova malattia.
Perché trovare mille problemi in pochi giorni è impressionante.
Correggerli tutti senza romperne nient’altro sarà la parte davvero difficile.
Fonti
Zeus News — Windows più sicuro grazie alla IA: la patch di settembre corregge quasi 1.000 falleZeus News — Aggiornamento di emergenza per sistemare i danni del Patch Tuesday di settembre
BleepingComputer — Microsoft confirms KB5002914 Excel update breaks copy and paste
BleepingComputer — Microsoft releases emergency Windows updates to fix RDS failures
Microsoft Support — KB5002914: aggiornamento di sicurezza per Excel
Microsoft — MAI-Cyber-1-Flash e MDASH